
近年、サイバー攻撃による企業のシステム停止が、取引先にも影響するリスクとして注目されています。製造業では、部品メーカーの業務停止が、調達や生産計画の遅れにつながることもあります。そのため、自社だけでなく、取引先を含めたセキュリティ対策が重要です。
こうした背景から、経済産業省などは2026年3月27日に、新たな制度構築方針を公表しました。
対象となるのが「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。2027年3月には、基礎的な対策と包括的な対策に関する評価区分で、登録申請の受付開始が予定されています。
本記事では、SCS評価制度の仕組みや評価基準、サプライチェーンマネジメント(SCM)への影響を解説します。また、発注企業と受注企業それぞれの立場から、必要な対策や制度への準備を整理します。
SCS評価制度 公式資料集
経済産業省などが公表したSCS評価制度の概要、制度構築方針、要求事項・評価基準をまとめた資料です。
目次[]
SCS評価制度とは?制度の目的と仕組み
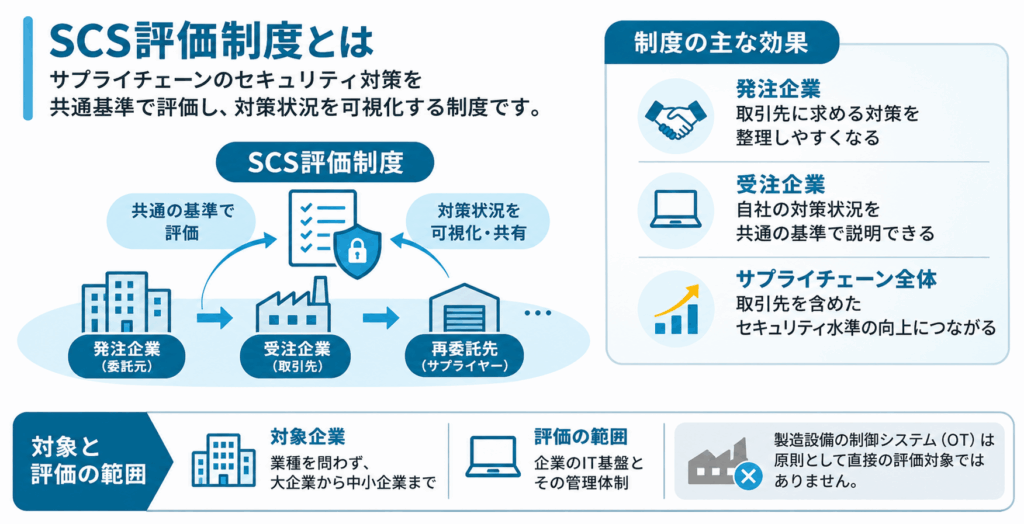
SCS評価制度は、企業のサイバーセキュリティ対策を共通基準で評価する制度です。対策状況を可視化し、取引先との間で必要なセキュリティ水準を共有しやすくします。
SCSは「Supply Chain Security」の略称です。経済産業省と内閣官房国家サイバー統括室が制度構築方針を公表しました。制度の運営は、独立行政法人情報処理推進機構(IPA)が担います。
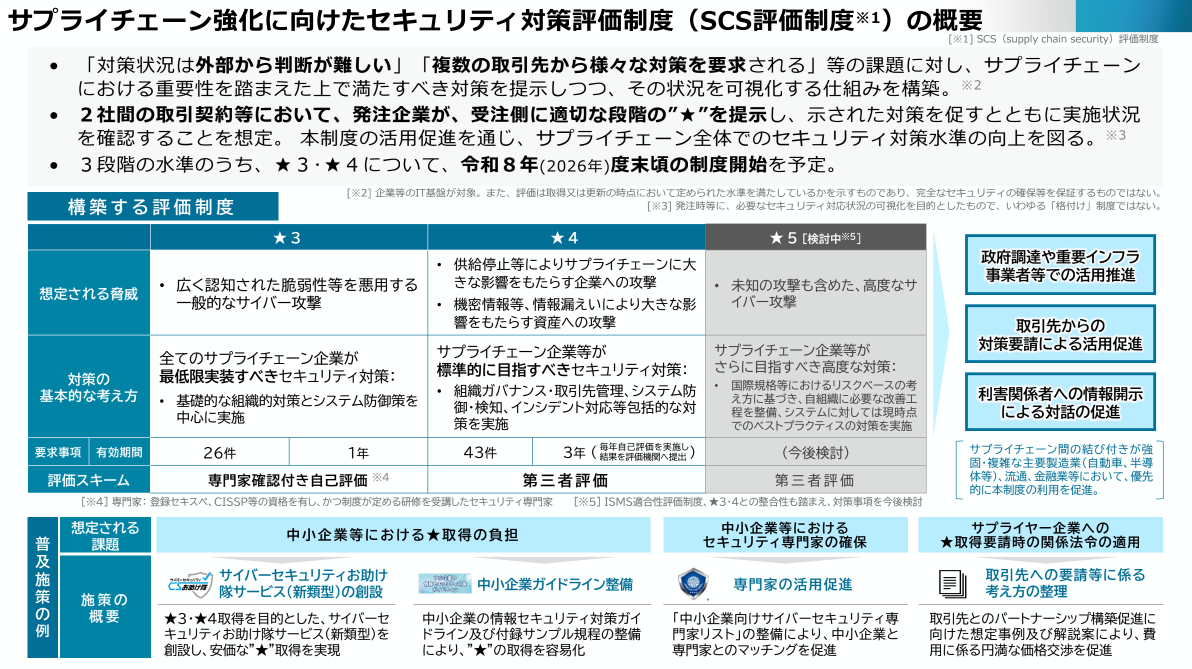
SCS評価制度の概要リーフレット
SCS評価制度の目的や仕組みを1ページにまとめた資料です。評価区分ごとのセキュリティ対策水準や評価方法、有効期間、中小企業向けの支援策などを確認できます。
制度が導入される背景と目的
これまで発注企業は、独自のチェックシートなどで取引先の対策状況を確認してきました。しかし、取引先の実態を外部から判断するのは簡単ではありません。一方、受注企業は顧客ごとに異なる質問や監査へ対応する負担を抱えています。
SCS評価制度では、共通の要求事項と評価基準を用います。発注企業は、取引先に求める対策を整理しやすくなります。また、受注企業は自社の対策状況を共通の基準で説明できます。
制度が目指すのは、企業の順位付けではなく、サプライチェーン全体の対策水準の向上です。 取引関係と想定されるリスクに応じて、必要な対策を判断する仕組みです。
対象となる企業と評価の範囲
対象は製造業に限りません。物流、流通、情報通信、サービス業など、幅広い事業者が利用できます。大企業だけでなく、中小企業も対象となります。
評価の取得は任意であり、法律で一律に義務付けられるものではありません。ただし、発注企業が取引条件として一定の対策水準を求める場合はあります。取得の必要性は、自社のリスクや顧客の要請を踏まえて判断します。
制度が直接評価するのは、企業のIT基盤とその管理体制です。パソコンやサーバー、認証基盤、クラウド環境などが対象に含まれます。一方、一般的な製造設備の制御システム(OT)は、原則として直接の評価対象ではありません。
サプライチェーンマネジメントにセキュリティ対策が必要な理由
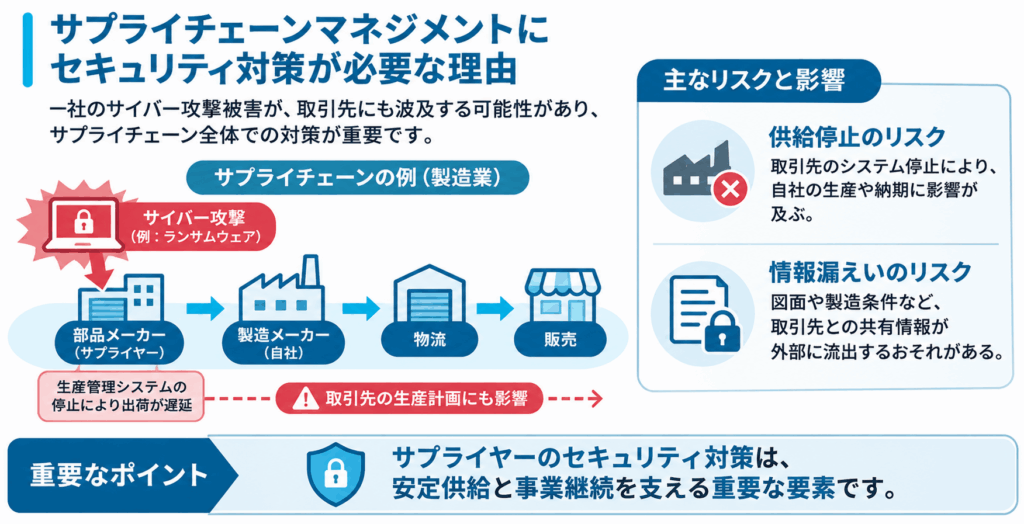
サプライチェーンマネジメント(SCM)は、調達から生産、在庫、物流、販売までを管理する考え方です。品質・納期・コストだけでなく、供給を継続できる体制も重要になります。
企業間では、受発注情報や設計データを日常的に共有しています。そのため、一社のサイバー攻撃被害が別の企業にも波及する可能性があります。
供給停止と事業継続への影響
例えば、部品メーカーの生産管理システムがランサムウェアの被害を受けたとします。製造設備が正常でも、生産指示や在庫確認ができなければ出荷に支障が生じます。その結果、部品を受け取る企業の生産計画にも影響するおそれがあります。
特に、代替調達が難しい部品は注意が必要です。特定の企業に供給を依存している場合、一社の停止が複数の工程に波及します。こうしたリスクは、在庫や納期の管理だけでは十分に把握できません。
そのため、サプライヤーのセキュリティ対策は、安定供給を判断するための重要な項目となります。
情報共有と外部接続に伴うリスク
サプライチェーンでは、供給停止だけでなく情報漏えいも問題になります。取引先と共有する図面、製造条件、顧客情報などは、適切に保護する必要があります。
また、設備保守会社が顧客工場へリモート接続する場合もあります。接続環境やアカウント管理に不備があると、不正侵入の経路として悪用されかねません。自社の対策だけでは、こうした外部経由のリスクを防ぎきれない場合があります。
SCMでは、製品の流れに加え、情報やシステムのつながりも把握することが重要です。
SCS評価制度の評価基準と取得の仕組み
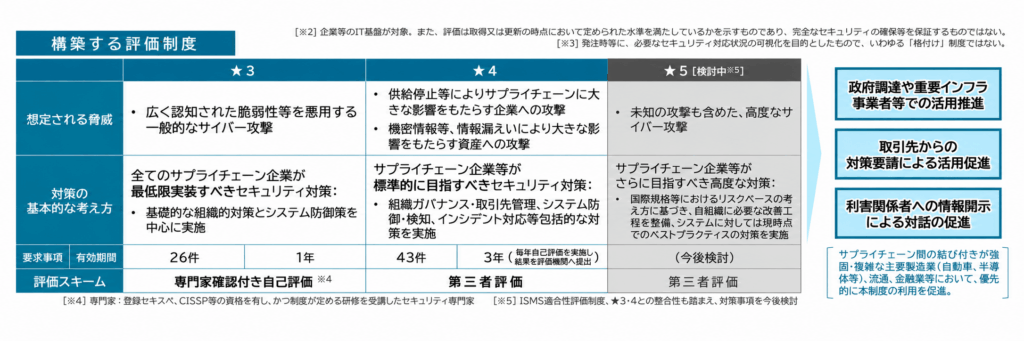
SCS評価制度では、想定されるサイバー攻撃と対策水準に応じて、三つの評価区分が設けられています。以下では読みやすさを優先し、便宜上「レベル3」「レベル4」「レベル5」と表記します。
2026年11月時点で、具体的な要求事項が公表されているのはレベル3とレベル4です。レベル5の詳細は、引き続き検討されています。
SCS評価制度の制度構築方針
SCS評価制度の目的や仕組みを1ページにまとめた資料です。評価区分ごとのセキュリティ対策水準や評価方法、有効期間、中小企業向けの支援策などを確認できます。
評価レベルごとに求められる対策
| 評価区分 | 対策の考え方 | 要求事項と評価方法 |
|---|---|---|
| レベル3(基礎対策) | 一般的なサイバー攻撃に備える | 26件/専門家確認付き自己評価 |
| レベル4(包括的対策) | 被害拡大の防止や取引先管理まで含める | 43件/第三者評価・技術検証 |
| レベル5(高度対策) | 未知の攻撃を含む高度な脅威に備える | 詳細検討中 |
レベル3は、基本的な組織管理とシステム防御を中心とした区分です。責任者の明確化、ID管理、ソフトウェア更新などが求められます。また、攻撃を受けた場合の連絡手順や復旧準備も含まれます。
レベル4では、こうした基礎対策に加えて、より広い管理が必要です。侵入後の被害拡大防止や監視体制の整備が重視されます。さらに、重要な取引先の対策状況や事業継続への影響も確認します。
レベル5は、高度なサイバー攻撃への対応を想定した区分です。ただし、具体的な評価方法や開始時期は未確定です。
評価方法と既存の認証制度との違い
レベル3では、企業が自社の対策状況を評価します。その結果を、制度で定められたセキュリティ専門家が確認します。経営層による宣言などを経て、登録を申請する仕組みです。
一方、レベル4は第三者評価が必要です。書類の確認だけでなく、実地審査や技術検証も行われます。また、登録後も毎年、対策状況の自己評価が必要です。なお、レベル3を先に取得せず、レベル4を直接目指すこともできます。
既存のISMS(ISO/IEC 27001)は、情報セキュリティを継続的に管理する仕組みを評価します。一方、SCS評価制度は、想定される脅威に対して必要な対策を具体的に示します。IPAは、両制度を相互補完的な関係と位置付けています。
また、SECURITY ACTIONは、中小企業が取り組みを自己宣言する制度です。この宣言だけで、SCS評価制度の取得要件を満たすわけではありません。
SCS評価制度がサプライチェーン管理に与える影響
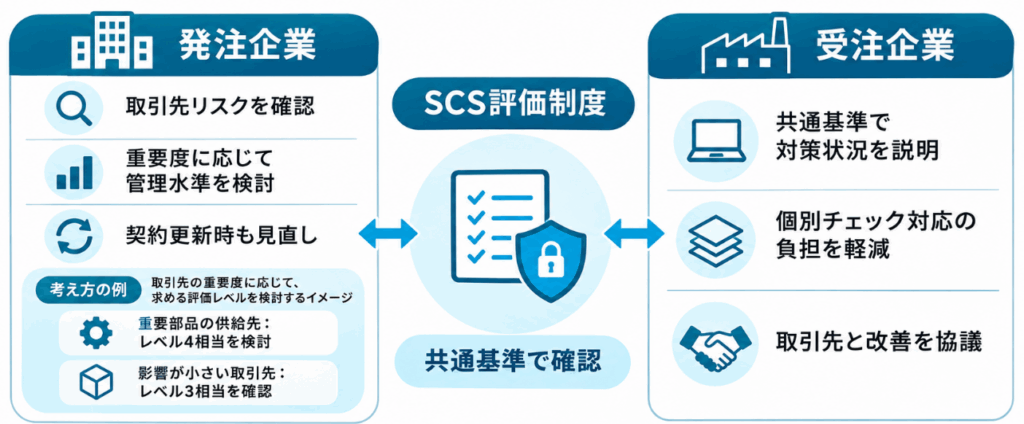
SCS評価制度は、取引先のセキュリティ対策を確認する際の共通基準として活用できます。そのため、発注企業と受注企業では、制度への対応方法が異なります。
発注企業の取引先評価と管理
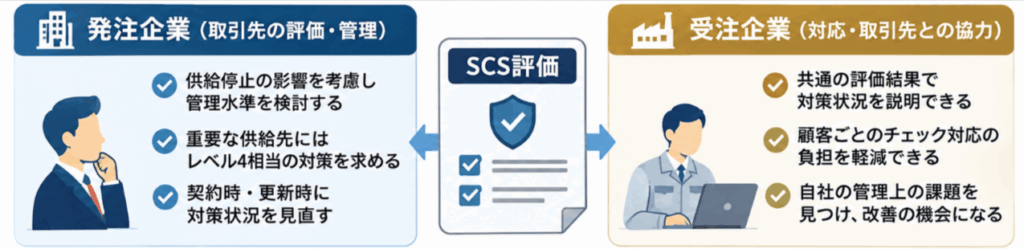
発注企業は、取引先が停止した場合の影響を考慮して管理水準を検討します。例えば、代替できない重要部品の供給先と、容易に調達できる汎用品の供給先ではリスクが異なります。
重要な部品の供給先には、レベル4相当の対策を求める方法が考えられます。一方、影響が比較的小さい取引先では、レベル3相当を基礎に確認する方法もあります。ただし、制度が品目ごとの評価水準を一律に指定しているわけではありません。
判断する際は、企業規模だけに注目しないことが重要です。供給停止の影響、代替調達の難しさ、機密情報へのアクセスなどを確認します。また、新規取引時だけでなく、契約更新時にも状況を見直すことが有効です。
受注企業の対応と取引先との協力
受注企業は、共通の評価結果を使って自社の対策状況を説明できます。顧客ごとに異なるチェックシートへ対応する負担の軽減も期待されます。また、評価に向けた準備は、自社の管理上の課題を見つける機会にもなります。
ただし、評価の取得によって新規受注や取引継続が保証されるわけではありません。顧客が求める対策や契約条件は、個別に確認する必要があります。
発注企業にも、取引先との協力が求められます。経済産業省と公正取引委員会は、セキュリティ対策費用の交渉に関する考え方を公表しています。追加の対策を求める場合は、内容や費用負担を十分に協議することが大切です。
評価結果を取引先の選別だけに使わず、改善に向けた対話につなげることが重要です。
SCS評価制度で企業が取り組むべきセキュリティ対策
制度の要求事項は、七つの分野に整理されています。具体的には、ガバナンス、取引先管理、リスクの特定、攻撃の防御と検知です。さらに、インシデントへの対応と復旧も含まれます。
技術的な対策に加えて、組織の管理体制や日常の運用も確認する必要があります。
組織的な管理とIT基盤の対策
まず、社内のセキュリティ責任者と担当者の役割を明確にします。あわせて、社内ルールを整備し、従業員へ周知することが必要です。取引先との情報共有や外部接続についても、管理方法を決めておきます。
技術面では、利用するパソコン、サーバー、ソフトウェアなどを把握します。そのうえで、IDとアクセス権限を管理します。また、ソフトウェアの更新やマルウェア対策を継続し、必要なログも確認します。
対策は、製品を導入すれば完了するものではありません。実施状況を定期的に点検し、不備があれば改善する仕組みが大切です。なお、IPAは特定のセキュリティ製品の一律導入を求めていません。
製造業におけるIT・OTセキュリティ
製造業では、ITとOTの役割を区別する必要があります。ITは社内の情報処理や通信を支える基盤です。一方、OTはロボットやPLCなど、設備の制御に関わるシステムを指します。
SCS評価制度が直接対象とするのは、主に企業のIT基盤です。一般的な製造設備の制御システムや販売製品そのものは、原則として直接の対象ではありません。そのため、企業がSCS評価を取得しても、製品単体の安全性が証明されるわけではありません。
ただし、工場ではITとOTが接続されることがあります。例えば、設備監視PCや生産管理システム、遠隔保守用ネットワークなどです。接続の境界や通信経路を適切に管理し、不正アクセスを防ぐ必要があります。
OTのセキュリティ対策には、IEC 62443などの規格も参考になります。SCS評価への対応と、工場設備の保護は分けて検討することが重要です。
インシデント対応と事業継続
サイバー攻撃を完全に防ぐことは難しいため、被害が発生した後の対応も重要です。あらかじめ、発見時の報告先や初動対応、復旧の手順を決めておきます。顧客や仕入先への連絡方法も整理する必要があります。
例えば、生産管理システムが停止した場合を想定します。どの業務を優先して復旧するかを決め、代替手段も検討します。また、バックアップが正常に復元できるか、定期的に確認することが大切です。
こうした対策は、事業継続計画(BCP)の強化にもつながります。攻撃を防ぐだけでなく、被害を受けても供給を再開できる体制が求められます。
SCS評価制度への対応準備と今後のスケジュール
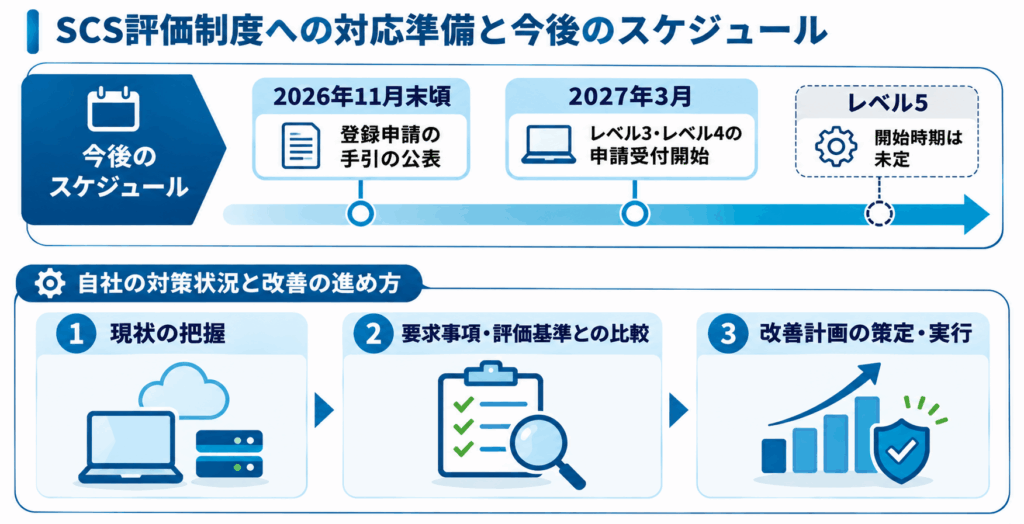
SCS評価制度は、2026年11月末頃に登録申請の手引が公表され、2027年3月にレベル3・レベル4の申請受付が始まる予定です。
取得を検討する企業は、事前に自社の対策状況を確認し、不足する項目の改善を進めることが重要です。また、レベル3では専門家による確認、レベル4では第三者評価と技術検証が必要になります。なお、レベル5の開始時期は未定です。
自社の対策状況と改善の進め方
まず、社内で使用するIT機器やクラウドサービスを洗い出します。取引先との接続経路や、重要な情報の保存場所も確認します。さらに、情報やシステムの管理責任者を整理します。
次に、IPAが定める要求事項・評価基準と自社の現状を比較します。主な確認項目は、社内規程、アクセス管理、ソフトウェアの更新、バックアップなどです。また、対策の実施記録が残っているかも確認します。
不足している項目が見つかった場合は、事業への影響を踏まえて優先順位を決めます。特に、顧客情報や受発注業務に関わるシステムは重要です。取引先から求められる水準も把握し、改善計画に反映します。
SCS評価制度に関するよくある質問
SCS評価制度の取得義務や対象企業、評価基準、費用について、よくある質問をまとめました。既存のISMS認証との違いや、公式資料の確認方法も解説します。
Q1.SCS評価制度は義務化されますか?取得しないと取引に影響しますか?
SCS評価制度の取得は任意であり、法律で一律に義務付けられるものではありません。
ただし、発注企業がセキュリティ対策の評価取得を取引条件とする場合があります。そのため、製造業や部品メーカーなどでは、取引先から取得を求められる可能性があります。
Q2.SCS評価制度の対象企業は?中小企業や製造業も対象になりますか?
SCS評価制度は、業種や企業規模を問わず、サプライチェーンを構成する幅広い企業が対象となり得ます。
製造業、物流業、情報通信業、サービス業などが対象です。大企業だけでなく、中小企業も評価を取得できます。
評価対象は、主に企業のIT基盤とその管理体制です。パソコンやサーバー、クラウド環境などが含まれます。一方、工場の一般的な制御システム(OT)は、原則として直接の評価対象ではありません。
Q3.SCS評価制度のレベル3とレベル4の違いは?どちらを取得すべきですか?
レベル3は一般的なサイバー攻撃への基礎対策、レベル4は被害拡大の防止や取引先管理まで含む包括的な対策を評価します。
レベル3は26件の要求事項があり、専門家による確認付きの自己評価を行います。一方、レベル4は43件の要求事項があり、第三者評価と技術検証が必要です。
取得する区分は、取引先から求められる水準や、自社の事業継続リスクを踏まえて判断します。特に、供給停止による影響が大きい企業では、レベル4相当の対策が必要になる場合があります。
なお、レベル3を取得せずに、レベル4を直接目指すことも可能です。
Q4.SCS評価制度の取得費用はいくらですか?
SCS評価制度の登録料は、レベル3が通常20,000円、レベル4が60,000円です。
レベル3の有効期間は1年、レベル4は3年です。また、レベル3は2028年3月31日まで割引が適用され、登録料は10,000円となります。
ただし、登録料と評価費用は別です。専門家への依頼や第三者評価、技術検証には別途費用が発生します。さらに、セキュリティ対策の改善が必要な場合は、その費用も考慮する必要があります。
Q5.ISMS認証やSECURITY ACTIONとSCS評価制度の違いは何ですか?
SCS評価制度は、具体的なサイバー攻撃を想定し、企業に求められるセキュリティ対策の実施状況を評価する制度です。
ISMS(ISO/IEC 27001)は、情報セキュリティを継続的に管理・改善する仕組みを評価します。一方、SECURITY ACTIONは、中小企業がセキュリティ対策への取り組みを自己宣言する制度です。
いずれも情報セキュリティの強化に役立ちますが、SCS評価制度とは評価の目的や方法が異なります。そのため、既存の認証取得や自己宣言だけでは、SCS評価制度の取得要件を満たすことにはなりません。
Q6.SCS評価制度の要求事項・評価基準はどこで確認できますか?
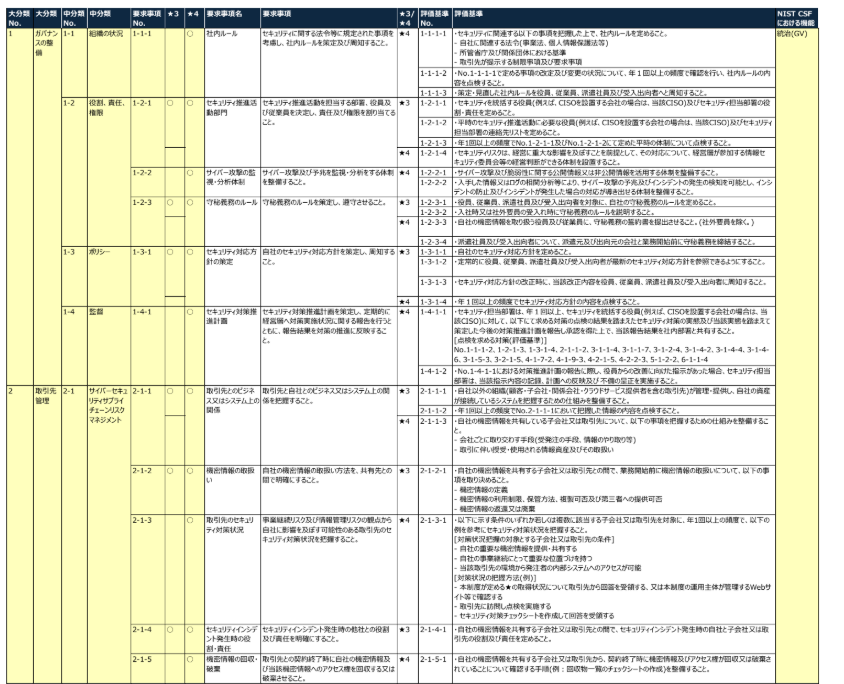
SCS評価制度の要求事項・評価基準一覧
SCS評価制度で求められるセキュリティ対策と、具体的な評価基準をまとめた資料です。組織管理、取引先管理、アクセス制御、サイバー攻撃への対応など、自社の対策状況を確認する際に活用できます。