
製造現場では、協働ロボットとPLC、カメラ、AIを組み合わせた自動化が広がっています。ロボットアームが外部システムと接続する機会も増えており、設備の安全性に加えてサイバーセキュリティ対策も重要になっています。
こうしたなか、Universal Robots(以下UR)は2026年9月14日、第7世代ロボットプラットフォーム「Gen 7」を発表しました。 新型CB7コントローラのネットワーク機能や、AIとの連携を想定した安全設計が特徴です。
さらに同年9月29日、URを傘下に持つTeradyne Roboticsは、IEC 62443-4-1 ML3認証を取得しました。工場ネットワークやAIとの接続が広がるなか、製品の機能だけでなく、セキュリティを考慮した開発・運用体制も重要になっています。
本記事では、協働ロボットのサイバーセキュリティ対策を解説します。UR Gen 7の安全機能やCB7の特徴、ロボットアームに想定されるリスクを整理します。また、PLC連携や外部ネットワーク接続時の対策、導入前の確認事項も紹介します。
目次[]
協働ロボットにサイバーセキュリティ対策が必要な理由
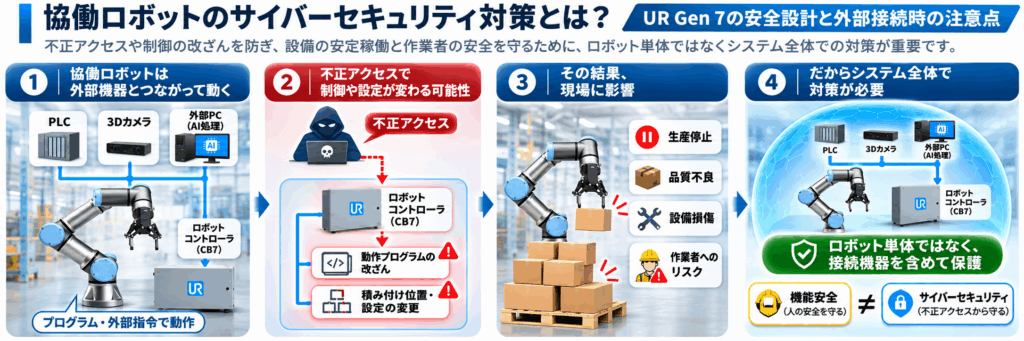
産業用ロボットのサイバーセキュリティでは、情報漏えいだけでなく、設備の停止や不正操作への対策も必要です。ロボットは保存されたプログラムや外部からの指令に従って動作します。そのため、制御指令や設定が不正に変更されると、生産ライン全体に影響する可能性があります。
特に、協働ロボットは周辺機器と連携して使用されることが多くあります。PLCやカメラ、外部PCなど、接続する機器も含めたセキュリティ対策が重要です。
不正アクセスがロボットの動作に与える影響
ロボットの制御システムに不正アクセスされると、プログラムの起動・停止や設定変更が行われるおそれがあります。また、不正な操作によって生産停止や品質不良が発生する可能性もあります。
例えば、段ボールを積み付けるパレタイジング設備を考えます。ロボットは、登録された位置へ箱を搬送します。このとき、動作プログラムや積み付け位置が不正に変更されると、箱の配置が乱れる可能性があります。その結果、荷崩れや設備停止につながることも考えられます。
さらに、ロボットアームにはグリッパーや加工工具が取り付けられます。そのため、意図しない動作が周辺設備の破損につながる場合もあります。作業者の安全に影響する可能性もあるため、制御システムへのアクセス管理は重要です。
ロボットの安全機能とサイバーセキュリティの違い
協働ロボットには、速度制限や安全監視停止などの機能があります。これらは、危険な動作によるリスクを低減する仕組みです。一方、サイバーセキュリティは、不正アクセスやプログラムの改ざんなどを防ぐことが目的です。
例えば、不正な動作指令がロボットへ送信された場合を考えます。その動作が安全機能の制限範囲内であれば、ロボットが停止しない可能性があります。つまり、ロボットの安全機能だけで、サイバー攻撃によるすべての問題を防げるわけではありません。
2025年に改訂された「ISO 10218-1:2025」でも、ロボットの安全に関係するサイバーセキュリティ要件が追加されました。機械安全とサイバーセキュリティを区別しながら、両方を考慮した設計が重要になっています。
PLC・カメラ・AIとの接続で管理範囲が広がる
近年の協働ロボットは、単独で動作するだけではありません。PLCや画像処理PC、3Dカメラなどと接続し、設備全体を制御する構成も一般的です。
例えば、AIを活用したピッキングでは、カメラで撮影した画像を外部PCで処理します。その認識結果をロボットへ送信し、ワークを把持する位置や動作を決定します。また、組立設備ではPLCと連携し、前後工程の状態に応じて動作を切り替える場合もあります。
このような設備では、外部機器の通信やソフトウェアもセキュリティ対策の対象になります。さらに、工場ネットワークを経由して別の設備と接続する場合は、アクセスできる範囲も広がります。
そのため、ロボット単体ではなく、接続する機器を含めたシステム全体のセキュリティ設計が必要です。
UR Gen 7のサイバーセキュリティと安全設計
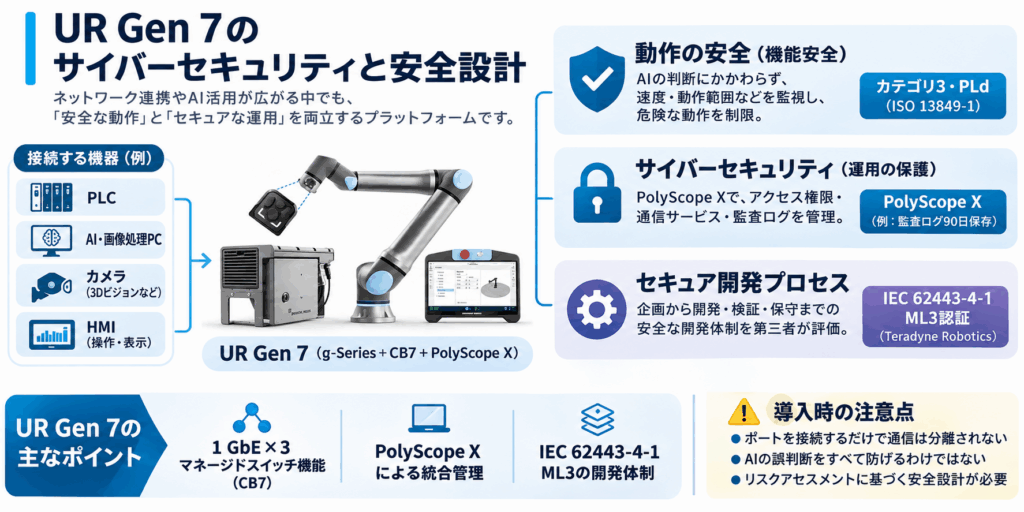
UR Gen 7は、ロボットアーム、コントローラ、ティーチペンダント、ソフトウェアなどで構成される第7世代プラットフォームです。
新しいg-Seriesロボットアームに加え、CB7コントローラやPolyScope Xを組み合わせています。産業用ネットワークやAIとの連携を考慮した設計が特徴です。
ここでは、ネットワーク管理、安全機能、セキュア開発プロセスについて解説します。
CB7コントローラ|1 GbE×3とマネージドスイッチ機能
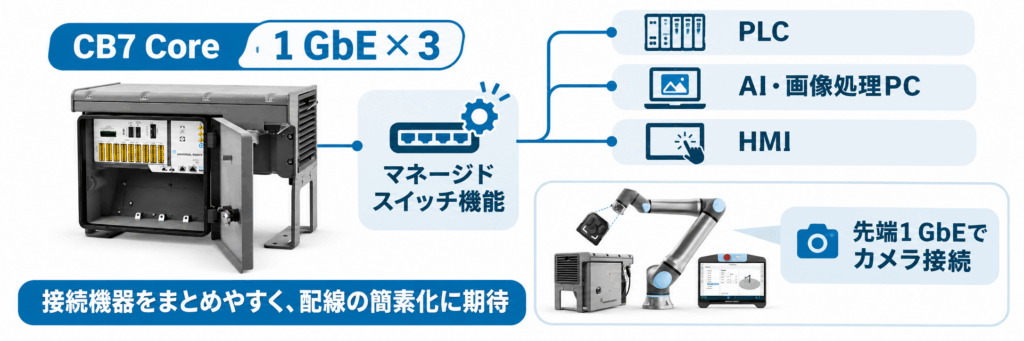
Gen 7の中核となるCB7 Coreコントローラには、1 GbEポートが3つ搭載されています。1 GbEはギガビットイーサネットを意味し、最大1Gbpsの通信速度に対応する規格です。
CB7は、マネージドスイッチとしての動作にも対応しています。これにより、複数のネットワーク機器を接続し、通信インターフェースを管理できます。
例えば、PLC、画像処理PC、HMI(操作表示器)などとの接続が考えられます。従来は外部ネットワークスイッチが必要だった構成でも、接続条件によっては機器を削減できる可能性があります。
また、g-Seriesではロボットアーム先端にも1 GbEポートを備えています。そのため、カメラなどの周辺機器を接続しやすい構成です。特に、AI画像認識や3Dビジョンを活用する設備では、配線の簡素化が期待できます。
CB7のネットワーク分離で確認したいこと
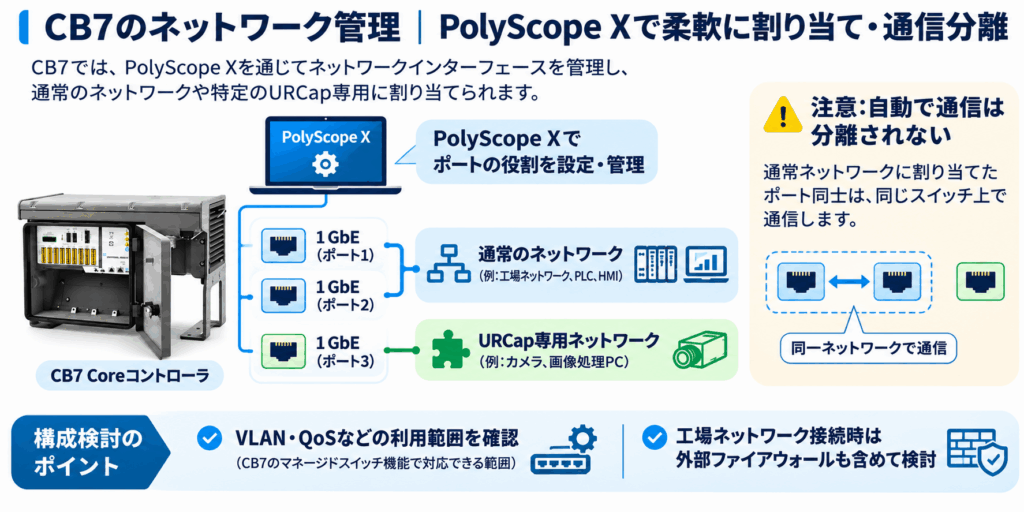
CB7では、PolyScope Xを通じてネットワークインターフェースを管理できます。通常のネットワーク用や、特定のURCap専用などに割り当てる構成が可能です。
URCapは、URロボットに機能を追加するソフトウェアです。対応する専用インターフェースを利用すれば、通常のネットワークから通信を分離できます。
一方、通常ネットワークに割り当てたポート同士は、同じスイッチ上で通信します。したがって、3つのポートに機器を接続するだけで、通信が自動的に分離されるわけではありません。
また、一般的なマネージドスイッチが備えるVLANやQoSなどについても、CB7で利用できる範囲を確認する必要があります。工場ネットワークと接続する場合は、外部ファイアウォールなども含めて構成を検討します。
なお、マネージドスイッチの仕組みや一般的なスイッチとの違いについては、別記事で詳しく解説します。
AIが誤判断しても安全機能が優先される仕組み
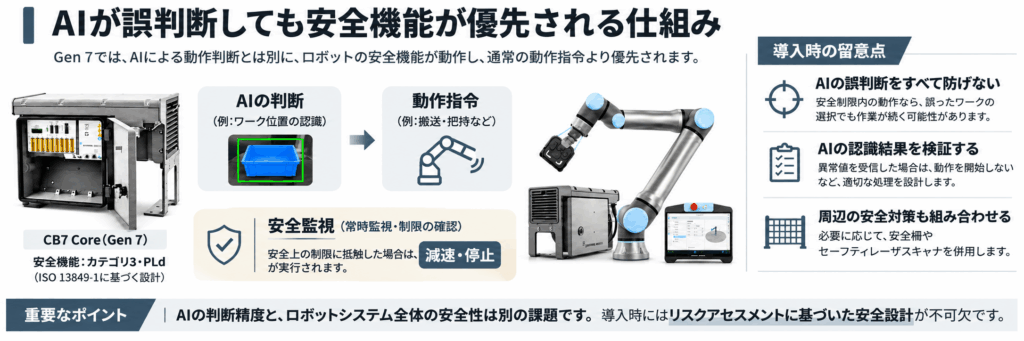
Gen 7では、AIによる動作判断とは別に、ロボットの安全機能が動作します。安全監視機能は、通常の動作指令より優先される設計です。
例えば、AIがワークの位置を誤認識した場合を考えます。誤った動作指令が生成されても、安全監視機能は設定された制限を確認します。安全上の制限に抵触した場合は、減速や停止などの処理が実行されます。
監視対象には、ロボットの速度や動作範囲などがあります。URのg-Seriesでは、各安全機能や安全I/Oにカテゴリ3・PLdのアーキテクチャを採用しています。これはISO 13849-1に基づく安全設計です。
ただし、安全機能が優先されても、AIの誤判断をすべて防げるわけではありません。例えば、AIが誤ったワークを選択した場合です。動作が安全制限内であれば、作業が続く可能性があります。また、把持したワークの落下などは別途対策が必要です。
そのため、AIの認識結果を検証する仕組みも重要になります。異常値を受信した場合は動作を開始しないなど、適切な処理を設計します。さらに、必要に応じて安全柵やセーフティレーザスキャナなどを組み合わせます。
AIの判断精度と、ロボットシステム全体の安全性は別の課題です。 導入時には、リスクアセスメントに基づいた安全設計が欠かせません。
IEC 62443-4-1 ML3認証|セキュア開発プロセスを評価
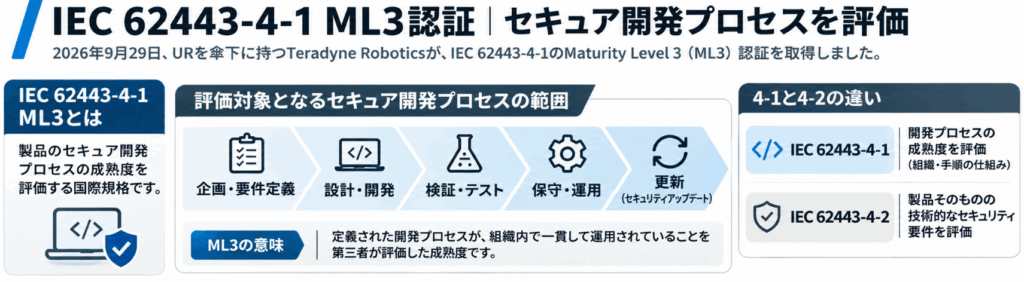
2026年9月29日、URを傘下に持つTeradyne Roboticsは、IEC 62443-4-1のMaturity Level 3(ML3)認証を取得しました。
IEC 62443は、産業用制御システムのサイバーセキュリティに関する国際規格群です。そのうちIEC 62443-4-1は、製品のセキュア開発プロセスを対象としています。
評価範囲は、製品の企画から開発、検証、保守、更新までです。具体的には、セキュリティ要件の定義やリスク評価、安全なソフトウェア設計などが含まれます。さらに、脆弱性の管理やセキュリティアップデートも対象です。
ML3は、こうした開発プロセスの成熟度を示します。組織内で定義された手順が、一貫して運用されていることを第三者が評価しています。
一方、IEC 62443-4-1 ML3は、個別製品に脆弱性が存在しないことを保証するものではありません。 製品自体の技術的なセキュリティ要件を扱うIEC 62443-4-2とは、評価対象が異なります。
AI統合によって外部との接続点が増えた場合も、セキュア開発の評価枠組みは変わりません。新しい通信機能やソフトウェアもリスク評価の対象になります。そのため、製品の機能に加えて、開発・更新の管理体制も重要です。
PolyScope X|アクセス制御・通信管理・監査ログ
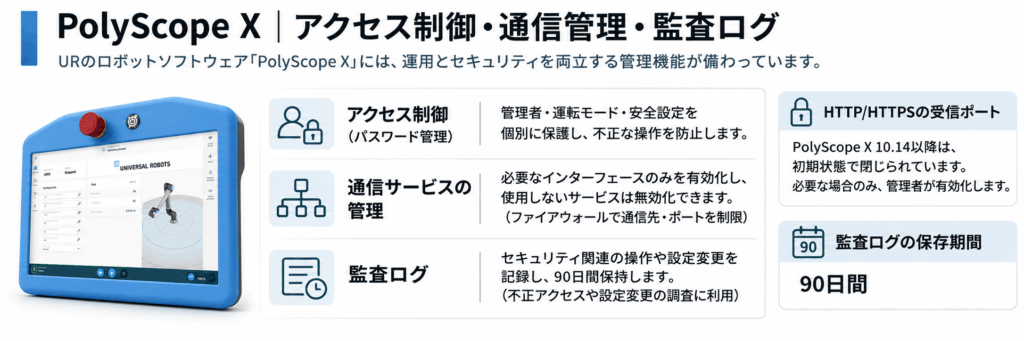
URのロボットソフトウェア「PolyScope X」には、複数のセキュリティ管理機能があります。代表例は、パスワード管理や通信サービスの制御です。また、設定変更を記録する監査ログにも対応しています。
パスワード管理では、管理者、運転モード、安全設定を個別に保護できます。通信サービス管理では、必要なインターフェースを有効にし、使用しないサービスを無効化できます。さらに、ファイアウォールを利用して通信先やポートを制限することも可能です。
PolyScope X 10.14以降では、HTTP/HTTPSの受信ポートは初期状態で閉じられています。必要な場合のみ、管理者が有効化します。また、セキュリティ関連の監査ログは90日間保存されます。こうした記録は、不正アクセスや設定変更の調査に役立ちます。
ただし、すべての通信サービスを無効にすると、必要な機能まで使用できなくなる場合があります。そのため、接続機器や通信方式を整理したうえで設定します。
特に、PLCや画像処理PCと連携する場合は、必要なサービスだけを有効にすることが基本です。セキュリティと設備の運用を両立させる必要があります。
ロボットアームに想定されるサイバー攻撃とリスク
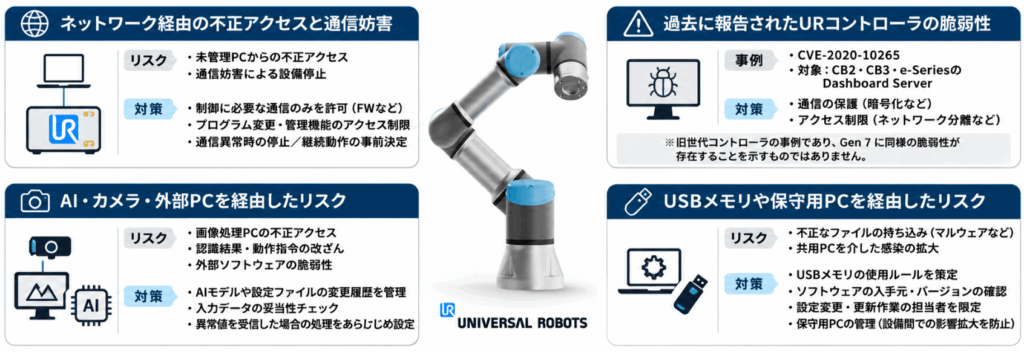
協働ロボットのサイバーセキュリティでは、複数の攻撃経路を想定する必要があります。代表例はネットワーク経由の不正アクセスですが、外部ソフトウェアやUSBメモリを経由したリスクもあります。
また、AIやカメラを使用する設備では、入力データの改ざんなども考慮します。ここでは、代表的なリスクと対策を整理します。
ネットワーク経由の不正アクセスと通信妨害
ロボットの制御インターフェースは、外部機器との連携に利用します。しかし、アクセス管理が不十分だと、不正操作の入口になる可能性があります。
例えば、管理されていないPCが工場ネットワークに接続された場合です。そのPCを経由して、ロボットへのアクセスが試みられることも考えられます。また、外部からの操作だけでなく、通信妨害による設備停止も想定されます。
そのため、制御に必要な通信だけを許可することが重要です。さらに、プログラムの変更や管理機能へのアクセスも制限します。
また、ネットワークが停止した場合の動作も検討する必要があります。通信異常を検知した際に、ロボットを停止するのか、動作を継続するのかを決めておきます。
過去に報告されたURコントローラの脆弱性
URの旧世代コントローラでは、「CVE-2020-10265」という脆弱性が報告されています。
対象はCB2、CB3、e-SeriesのDashboard Serverです。Dashboard Serverは、ネットワーク経由でロボットの起動・停止などを行う機能です。
この事例では、認証なしで重要な制御機能にアクセスできることが指摘されました。対策には、通信保護やアクセス制限などが挙げられます。
なお、これは旧世代コントローラに関する報告です。Gen 7に同じ脆弱性が存在することを示すものではありません。
この事例からも、制御インターフェースの適切な管理が重要であることが分かります。
AI・カメラ・外部PCを経由したリスク
AIを利用する設備では、ロボット以外の機器も管理対象になります。例えば、画像処理用PCが不正アクセスを受けた場合です。認識結果や動作指令が改ざんされる可能性があります。また、外部ソフトウェアの脆弱性が攻撃の入口になることも考えられます。
対策として、AIモデルや設定ファイルの変更履歴を管理します。さらに、入力データが正常かどうかを確認する仕組みも重要です。
特に、AIの結果をロボットの動作指令に利用する場合は注意が必要です。異常値を受信した場合の処理を、あらかじめ決めておく必要があります。
USBメモリや保守用PCを経由したリスク
ロボットがインターネットに接続していなくても、リスクは残ります。USBメモリや保守用PCが攻撃の経路になるためです。
例えば、プログラムの移行やソフトウェア更新を行う場合です。入手元が不明なファイルを使用すると、不正なデータを持ち込むおそれがあります。
そのため、USBメモリの使用ルールを定めます。また、ソフトウェアの入手元やバージョンを確認します。設定変更や更新作業の担当者を限定することも有効です。
特に、複数設備で保守用PCを共用する場合は注意が必要です。設備間で問題が広がらないよう、使用機器を管理します。
スタンドアローンと外部接続で変わるセキュリティ対策
協働ロボットに必要な対策は、運用形態によって異なります。外部ネットワークに接続しない設備と、工場ネットワークに接続する設備では、想定されるリスクが異なるためです。
代表的な3つの運用形態を比較します。
| 運用形態 | 主な接続先 | 優先する対策 | 管理負荷 |
|---|---|---|---|
| スタンドアローン | ロボット単体、ローカルI/O | パスワード、USB管理、バックアップ | 比較的小さい |
| 工場ネットワーク接続 | PLC、MES、画像処理PC | ネットワーク分離、通信制限、認証管理 | 中程度 |
| クラウド・リモート保守 | 遠隔保守端末、クラウド | VPN、多要素認証、アクセス監視 | 比較的大きい |
※管理負荷は一般的な傾向です。実際の構成や費用によって異なります。
スタンドアローン運用|ロボット単体で使用する場合
スタンドアローンは、外部ネットワークから独立した運用形態です。例えば、登録済みプログラムで搬送や組立を行う設備が該当します。
この構成では、ネットワーク経由の攻撃を受ける範囲が限定されます。一方、操作画面やUSBメモリを通じたリスクは残ります。
そのため、管理者パスワードや操作権限の設定が基本です。また、プログラムや設定データのバックアップも重要になります。保守用PCやUSBメモリの使用についても、管理ルールを設ける必要があります。
なお、スタンドアローン運用でも更新管理は必要です。脆弱性情報を定期的に確認し、必要な更新を計画します。
工場ネットワーク接続|PLC・MES・AIと連携する場合
PLCやMES、画像処理PCと接続する場合は、通信経路の管理が重要です。
URでは、Modbus TCPやEtherNet/IP、PROFINETなどを利用できます。また、RTDEによるデータ通信にも対応しています。ただし、利用できる機能は製品構成によって異なります。
例えば、PLCからロボットを操作する場合です。制御に必要な通信だけを許可する必要があります。一方、稼働情報を取得するだけの機器には、動作指令の権限は不要です。
そのため、用途に応じたネットワーク分離と通信制限が基本になります。
ファイアウォールでは、通信元や通信先を限定します。また、必要に応じてVLANなどでネットワークを分割します。
なお、産業用通信には暗号化機能がないものもあります。使用するプロトコルの仕様を確認し、通信経路を保護することが重要です。
クラウド・リモート保守|工場外部から接続する場合
遠隔監視やリモートメンテナンスでは、外部からの接続経路が加わります。そのため、不正アクセスや認証情報の漏えいに注意が必要です。
基本となるのは、ロボットをインターネットへ直接公開しない構成です。VPNなどの安全な接続経路を利用します。また、遠隔接続の入口では多要素認証が有効です。
接続できる担当者や時間を制限する方法もあります。例えば、保守作業を行う際だけ接続を許可する運用です。
監視だけが目的であれば、動作指令の権限は不要です。そのため、必要なデータだけを取得する構成も検討できます。
さらに、接続履歴や設定変更の記録も重要です。問題発生時の原因調査や復旧に役立ちます。
協働ロボットの導入前に確認したいセキュリティ対策
サイバーセキュリティは、設備の設計段階から検討することが重要です。導入前、立ち上げ時、運用中では、確認すべき項目が異なります。
また、セキュリティ対策はロボットの機能だけで完結するものではありません。設備全体の構成と、導入後の管理方法を含めて検討する必要があります。
導入前|ネットワーク構成とリスクを整理する
まず、ロボットに接続する機器を洗い出します。PLCやカメラ、外部PCなどが対象です。併せて、必要な通信とアクセス権限を整理します。
例えば、PLCから動作指令を送信する場合です。どの信号を使用し、どの機器から操作するのかを明確にします。また、遠隔保守の有無も確認します。
次に、通信や設定が変更された場合の影響を評価します。設備停止や品質不良など、想定される問題を整理します。
特に、作業者の安全に影響する可能性がある場合は注意が必要です。機械安全のリスクアセスメントと合わせて検討します。
立ち上げ時|初期設定と安全機能を確認する
ロボットの立ち上げ時には、初期設定を確認します。パスワードを変更し、不要な通信サービスを停止します。
外部ネットワークに接続する場合は、アクセス制限も確認します。許可していない機器から通信できないことを試験します。
また、非常停止や安全監視停止の動作確認も必要です。通信異常時の処理や、バックアップの復元も試験します。
AIと連携する場合は、認識結果が取得できない状況も想定します。異常値を受信した場合の処理を確認することが重要です。
運用中|ソフトウェア更新とログ管理を継続する
運用開始後は、ソフトウェア更新や設定変更の管理を続けます。セキュリティ更新は、設備の安定運用に欠かせません。
ただし、更新内容によっては動作に影響する場合があります。そのため、事前にバックアップを取得します。更新後は、必要な動作試験も実施します。
また、監査ログや通信記録も確認します。意図しない設定変更やアクセスがないかを調べます。
さらに、設備に接続する機器を追加した場合も注意が必要です。新しい通信経路が増えるため、必要に応じてリスク評価を見直します。
不正アクセスや異常が発生した場合の対応
不正アクセスが疑われる場合は、設備の安全確保を優先します。その後、必要に応じて通信を遮断します。
原因調査では、ログや設定情報を保全します。続いて、侵入経路や影響範囲を確認します。
復旧時には、プログラムや設定の正常性を確認します。さらに、安全機能の試験も行います。問題がないことを確認してから再稼働します。
こうした対応を迅速に行うには、事前の準備が重要です。連絡先や担当者、復旧手順を決めておくことが必要になります。
協働ロボットのサイバーセキュリティ対策に関するよくある質問
Q1. 協働ロボットにもサイバーセキュリティ対策は必要ですか?
はい。協働ロボットにも適切な対策が必要です。特に、PLCや外部PCと接続する場合は重要になります。ロボット本体に加え、接続機器や通信経路も管理する必要があります。
Q2. インターネットに接続しなければ、セキュリティ対策は不要ですか?
いいえ。オフライン環境でもリスクは残ります。USBメモリや保守用PCなどが攻撃の入口になるためです。パスワード管理やアクセス制限、バックアップなどが基本となります。
Q3. UR Gen 7のCB7コントローラは、ネットワークを分離できますか?
CB7は、ネットワークインターフェースの管理に対応しています。特定のURCap専用にポートを割り当てる構成も可能です。ただし、すべてのポートが自動的に分離されるわけではありません。接続構成に応じた設定が必要です。
Q4. UR Gen 7では、AIが誤判断しても安全機能が働きますか?
はい。AIの動作判断とは別に、安全監視機能が働きます。安全制限に抵触した場合は、減速や停止などを実行します。ただし、AIの誤認識自体を防ぐ機能ではありません。そのため、AIの検証と安全設計を組み合わせる必要があります。
Q5. IEC 62443-4-1 ML3認証があれば、サイバー攻撃を防げますか?
ML3は、セキュア開発プロセスの成熟度を示す認証です。個別製品に脆弱性がないことを保証するものではありません。そのため、導入後もアクセス制御や更新管理が必要です。
Q6. 協働ロボットをPLCやクラウドと接続する際の注意点は何ですか?
まず、必要な通信とアクセス権限を整理します。PLCとの接続では、ネットワーク分離や通信制限が重要です。また、クラウドやリモート保守ではVPNなどを活用します。多要素認証や接続履歴の管理も有効です。
Q7. 協働ロボットのセキュリティ対策には、どの程度の費用が必要ですか?
必要な費用は、ネットワーク構成や接続機器によって異なります。スタンドアローン運用では、既存機能を活用できる場合もあります。一方、工場ネットワークや遠隔保守と連携する場合は、追加機器や設定作業が必要になることがあります。そのため、設備全体の構成を決めたうえで費用を検討することが重要です。
iCOM技研による導入サポート|協働ロボット導入の「壁」を取り除く

協働ロボットの導入に不安がある方でも、iCOM技研による以下のサポート体制で安心です。
- 使用目的に合ったモデル選定のコンサルティング
- 導入前の実機デモ・テストで効果を可視化
- ロボット操作教育、安全指導まで含めた現場立ち上げ支援
- ロボットシステム全体の提案(ハンドツール選定)
弊社では協働ロボットを中心とした様々なメーカーを取り扱っております。また、最適なロボット選定からシステム開発・立ち上げまで一貫してご支援可能です。
自動化に関するお問い合わせ・相談お待ちしております。
「自社にも自動化を」とお考えの方は、ぜひお気軽にご相談ください。